Du kan ha ett starkt lösenord och extra säkerhetskontroller. Ändå kan bedragare ta sig in på ditt konto. Nu varnar experter för en metod där en stulen digital nyckel kan räcka.
Många svenskar använder tvåstegsverifiering för att skydda sina konton på nätet. Det innebär att man behöver bekräfta sin identitet på ytterligare ett sätt efter att lösenordet har angetts. Men det finns en metod som i vissa fall kan kringgå även det skyddet. Bedragare försöker stjäla så kallade sessionscookies. De fungerar som digitala nycklar till konton där användaren redan har loggat in. Det rapporterar brittiska The Guardian, som har granskat hur metoden används av nätbrottslingar.
52 miljarder digitala kakor hittades
Enligt cybersäkerhetsföretaget NordVPN har 52 miljarder cookies identifierats i stulna datamängder som samlats in under ett år. Det betyder inte att 52 miljarder konton har kapats. Många cookies används för annonsering och spårning och ger inte tillgång till en inloggning. Men vissa sessionscookies kan ge bedragare tillgång till aktiva konton.
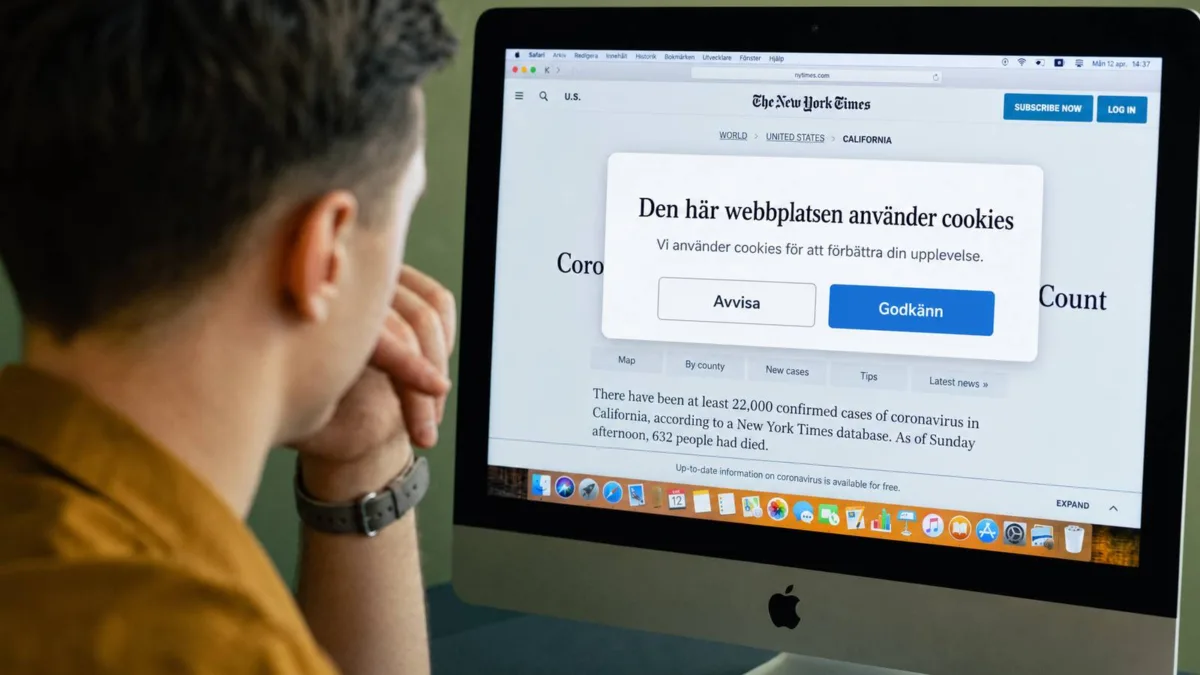
När du loggar in på en webbplats skapas ofta en sessionscookie. Den gör att webbplatsen känner igen dig medan du använder tjänsten. Du slipper därför ange lösenordet varje gång du byter sida. Problemet uppstår om någon annan kommer över en fortfarande giltig sessionscookie.
– Om en hackare stjäl den aktiva cookien blir de i praktiken du, förklarar Marijus Briedis, teknikchef på NordVPN, för The Guardian.
I vissa fall kan bedragaren då komma in på kontot utan att känna till lösenordet. Även tvåstegsverifieringen kan kringgås, eftersom användaren redan har genomfört den när sessionen skapades.
Skadlig programvara stjäl nyckeln
Bedragarna kommer ofta över dessa digitala nycklar genom skadliga program som har installerats på användarens dator eller mobiltelefon. Programmen kan gömma sig i falska nedladdningar eller osäkra webbläsartillägg. När de väl har installerats försöker de hämta sparad information från webbläsaren.
En aktiv sessionscookie kan sedan användas för att försöka ta över ett konto. Det kan exempelvis handla om e-post, sociala medier eller nätbutiker. I vissa fall kan även bankkonton eller andra känsliga tjänster vara måltavlor, även om deras extra säkerhetskontroller kan försvåra angreppen. Den drabbade märker inte alltid intrånget direkt. Ibland upptäcks det först när någon har ändrat kontouppgifter, skickat meddelanden eller försökt göra obehöriga betalningar.
Så kan du skydda dig
Enligt säkerhetsexperterna finns flera enkla sätt att minska risken. Det viktigaste är att vara försiktig med vilka program och webbläsartillägg man laddar ned. Okända filer och misstänkta länkar kan innehålla skadlig programvara som försöker stjäla information från datorn. Det är också klokt att logga ut från känsliga konton när de inte används. Att bara stänga webbläsarfliken betyder inte alltid att inloggningen avslutas.
Experterna rekommenderar dessutom att hålla datorn och telefonen uppdaterade, använda säkerhetsprogram och vara uppmärksam på oväntade förändringar i webbläsaren. Om du misstänker att någon har kommit åt dina konton bör du göra en säkerhetskontroll av enheten. Logga också ut från alla aktiva sessioner, byt lösenord och kontakta banken om du upptäcker misstänkta transaktioner.
Tvåstegsverifiering är fortfarande ett viktigt skydd och bör vara aktiverat där det är möjligt. Men den nya varningen visar att ett starkt lösenord inte alltid räcker om någon lyckas stjäla själva inloggningen.